MISP IP geografija
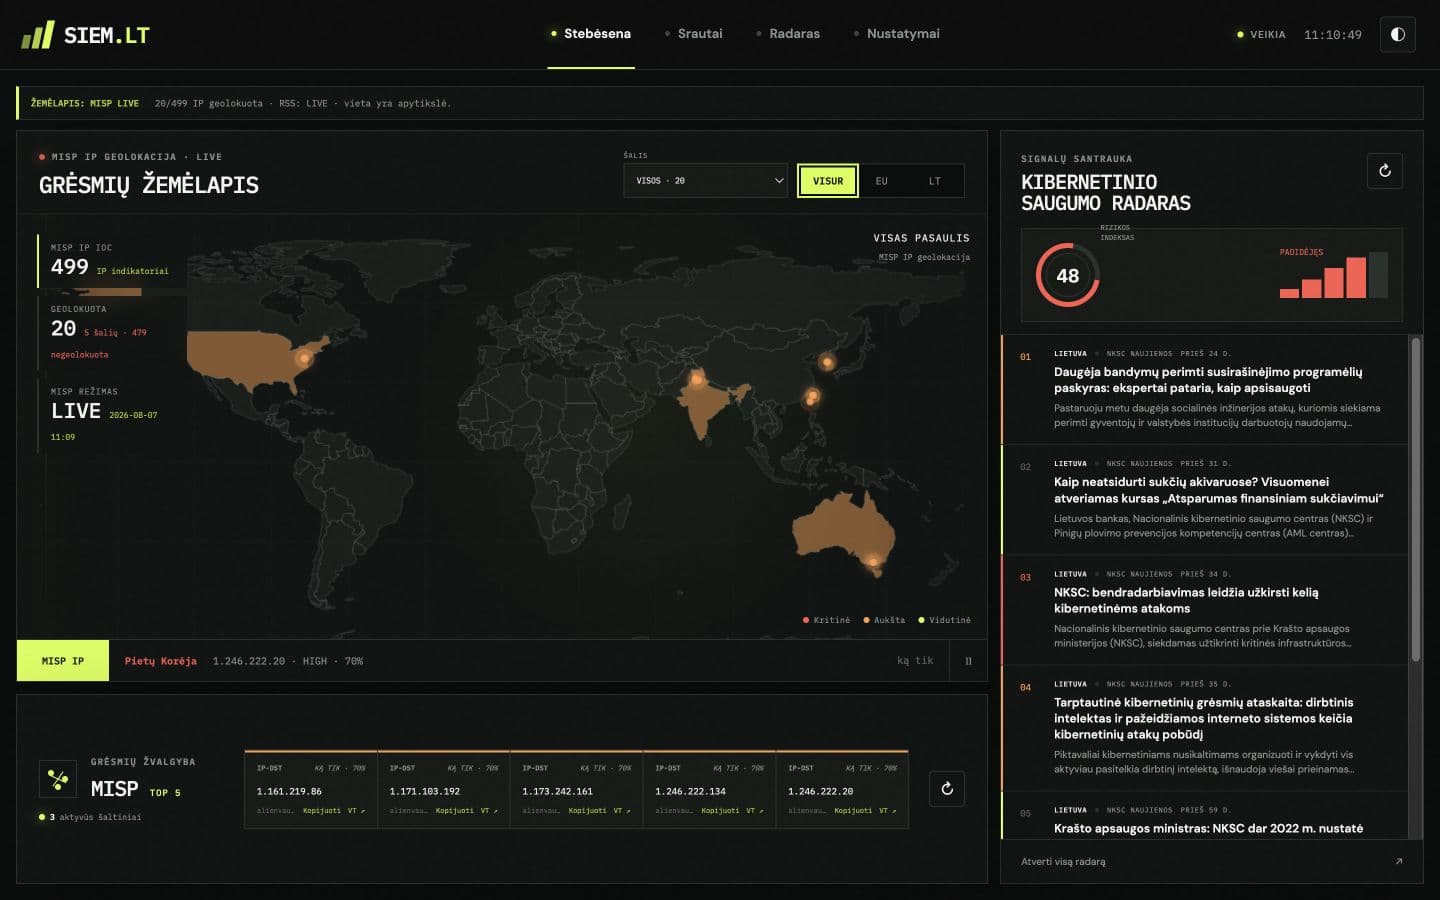
Interaktyvus pasaulio, Europos ir Lietuvos vaizdas generuojamas iš MISP IP indikatorių. Šalys agreguojamos, o taško detalės rodo IOC, riziką, patikimumą ir šaltinį.
↗THREAT INTELLIGENCE · LOCAL-FIRST · LIETUVIŠKAI
SIEM.LT v0.4.1 sujungia MISP grėsmių žvalgybą, interaktyvią IP geolokaciją ir lietuvišką naujienų radarą. Tai TI/SOC darbo vieta ir pamatas būsimam pilnam SIEM.
Operatoriaus dėmesys yra ribotas išteklius.
SIEM.LT sumažina OSINT triukšmą ir išlaiko ryšį su pirminiais šaltiniais. MISP IP vieta pateikiama kaip apytikslė IOC geografija, o ne organizacijos telemetrija ar patvirtinta atakos kilmė.
Skydelis skirtas nuolatinei Threat Intelligence stebėsenai: santūri tipografija, aiški hierarchija ir spalva tik ten, kur ji reiškia riziką.
Interaktyvus pasaulio, Europos ir Lietuvos vaizdas generuojamas iš MISP IP indikatorių. Šalys agreguojamos, o taško detalės rodo IOC, riziką, patikimumą ir šaltinį.
↗Aktyvūs RSS srautai sujungiami į periodinę apžvalgą. API raktas patikrinamas, modelis pasirenkamas iš prieinamo sąrašo, o vertimai turi cache ir aiškią „versta AI“ žymą.
↗MISP, CSV ir freetext indikatoriai deduplikuojami, reitinguojami ir eksportuojami CSV arba STIX 2.1 formatu.
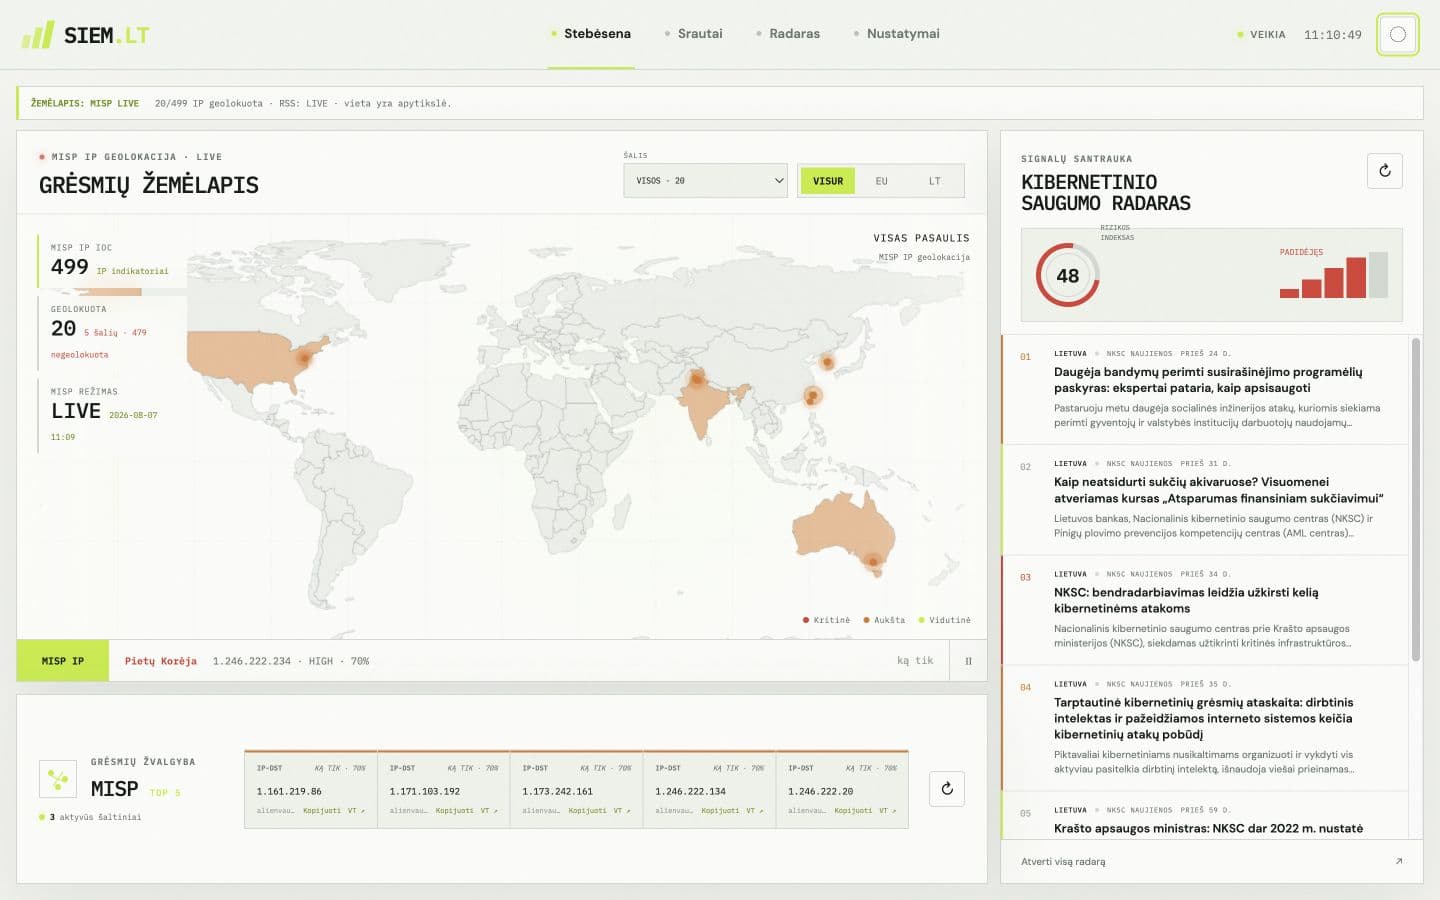
↗Abu spalvų režimai išlaiko tą pačią informacijos hierarchiją. Pasirinkimas išsaugomas įrenginyje ir gali sekti operacinės sistemos nustatymą.
Docker aplinka užtikrina pakartojamą paleidimą, o serverio API atskiria išorinius srautus ir paslaptis nuo naršyklės.
MISP, CSV, RSS ir pasirinktinių organizacijos šaltinių signalai.
Deduplikacija, confidence, lietuviška santrauka ir aiški kilmė.
Operatorius kopijuoja IOC, tikrina VT arba grįžta į pirminį šaltinį.
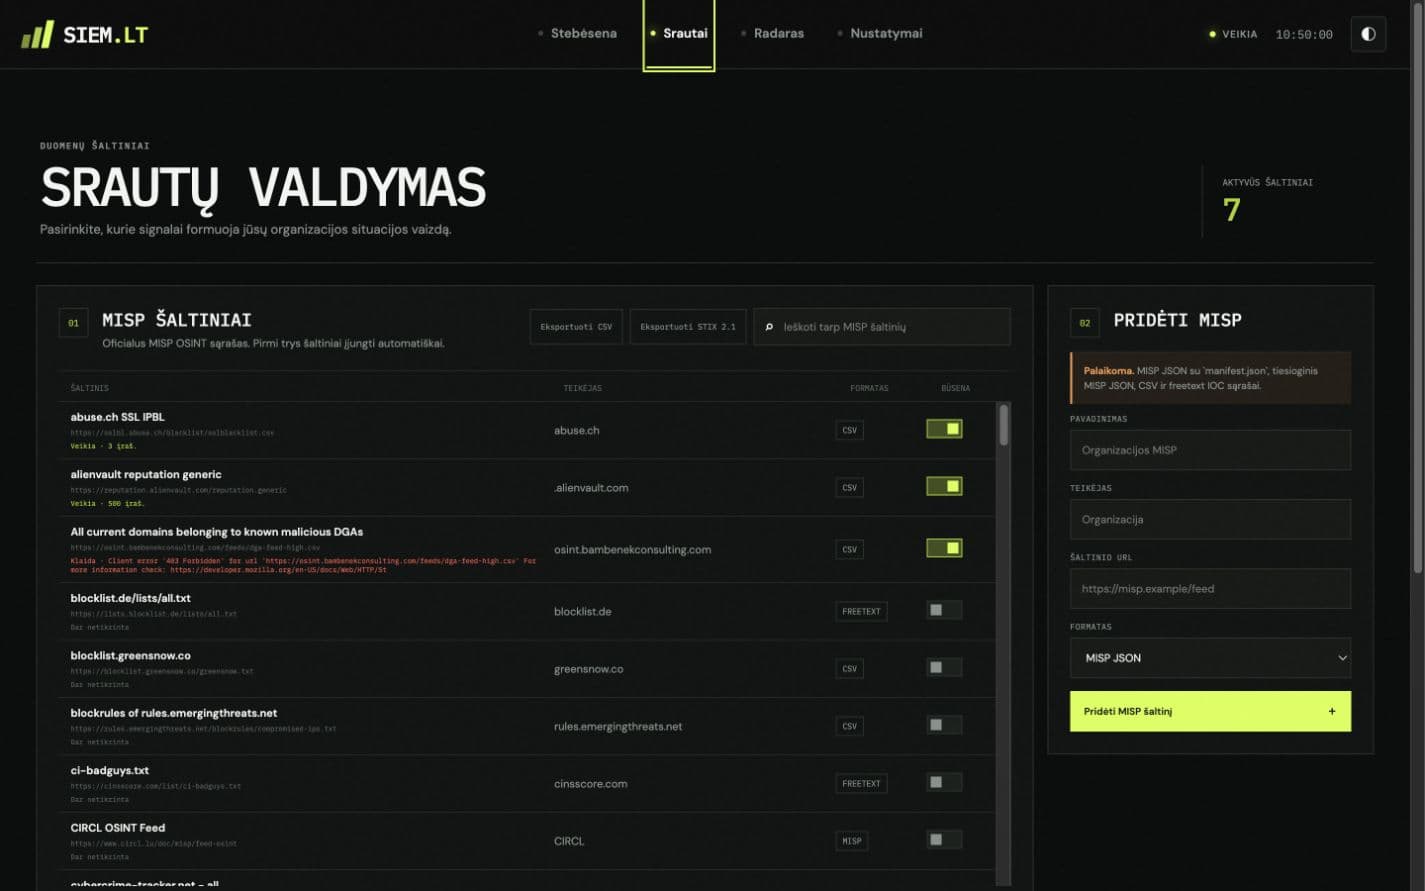
Įtrauktas visas oficialus MISP OSINT sąrašas. Pirmieji trys šaltiniai pažymėti pagal projekto numatytąją konfigūraciją, o likusius galima įjungti vienu paspaudimu.
Palaikomi MISP manifest/Event JSON, tiesioginis JSON, CSV ir freetext. RSS kanalus galima be papildomų teisių pridėti, įjungti, išjungti, pašalinti arba importuoti iš OPML.
Vienas Docker Compose failas paleidžia skydelį, API ir foninius atnaujinimus. Administratoriaus tokenas saugo MISP bei AI nustatymus, o RSS valdomas be papildomų teisių. AI raktai į nustatymų failą nerašomi.
Visas kodas ir Docker konfigūracija — vienoje repozitorijoje, MIT licencija. Konteineris pasiekiamas tik iš 127.0.0.1, veikia kaip non-root su read-only failų sistema. AI raktai į nustatymų failą nerašomi.
# 01 · atsisiųsti
git clone https://github.com/Grigaliunas/siem-lt.git
cd siem-lt/Install

# 02 · konfigūracija
cp .env.example .env

# 03 · administratoriaus tokenas
echo "SIEM_API_TOKEN=$(openssl rand -hex 32)" >> .env

# 04 · paleisti
docker compose up --build -d

✓ SIEM.LT veikia → localhost:8088